1/2ページ
カタログの表紙
カタログの表紙

このカタログをダウンロードして
すべてを見る

ダウンロード(1.8Mb)

「Dragos(ドラゴス)」 AI脅威インテリジェンス活用型 OTセキュリティソリューション

製品カタログ

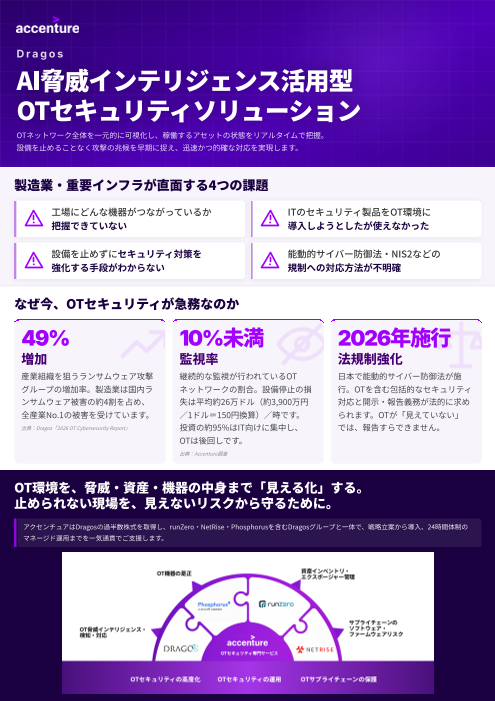
本資料は、アクセンチュアがDragosグループと一体で提供する、製造業・重要インフラ向けのOT(制御・運用技術)セキュリティソリューションの概要と、サービス内容を紹介するものです。

■ 製造業・重要インフラが直面する課題
OT環境では、工場にどんな機器がつながっているかを把握できていない、ITのセキュリティ製品をOT環境に導入しようとしたが使えなかった、設備を止めずにセキュリティ対策を強化する手段がわからない、能動的サイバー防御法・NIS2などの規制への対応方法が明確でない、といった課題が多く見られます。

■ なぜ今、OTセキュリティが急務なのか
産業組織を狙うランサムウェア攻撃グループは49%増加しています。製造業は国内ランサムウェア被害の約4割を占め、全産業で最も多くの被害を受けています。一方、継続的に監視されているOTネットワークは10%未満にとどまります。設備停止による損失は1時間あたり平均約26万ドル(約3,900万円、1ドル=150円換算)にのぼりますが、セキュリティ投資の約95%はIT向けに集中し、OTは後回しになっています。さらに2026年には日本で能動的サイバー防御法が施行され、OTを含む包括的なセキュリティ対応と、開示・報告義務が法的に求められます。OTが見えていなければ、報告すらできません。

■ 3つの「見える化」でOTの全体像をつかむ
「誰が狙っているか」を知るDragosは、設備に触れない受動監視によりOTに特化した脅威の検知・対応を行い、攻撃グループを継続的に追跡します。「何がつながっているか」を知るrunZeroは、エージェント不要でIT・OT・IoT・クラウドを横断して資産を発見し、管理外のデバイスを特定します。「機器の中身」を知るNetRiseは、ファームウェア解析とSBOM生成により、監視では見えない脆弱性を発見し、調達リスクを可視化します。IoT機器や、ソースコードがないレガシーシステムも対象です。

■ 中核を支えるDragosの脅威インテリジェン
Dragosは、ELECTRUM、XENOTIMEなど26のOT脅威グループを独自に命名・追跡しています。インシデント対応と実環境のOT脅威データから一次情報を継続的に収集し、重要インフラを狙う先進的な攻撃手法を解析しています。得られた知見は、検知ロジックとして即座に実装されます。

■ アクセンチュアのOTセキュリティ専門サービス
アクセンチュアはDragosの過半数株式を取得し、runZero・NetRise・Phosphorusを含むDragosグループと一体で、戦略立案から導入、24時間体制のマネージド運用までを一気通貫でご支援します。サービスは「OTセキュリティの高度化」(アセスメント、ポリシー・運用体制の構築、資産とネットワークの可視化)、「OTセキュリティの運用」(OT-SOCの構築、IT・OT統合SOCの設計・導入、IDSの導入・運用支援)、「OTサプライチェーンの保護」(管理フレームワークの設計、TPRM管理ツールの導入・運用)の3領域で構成しています。

このカタログについて:ドキュメント名 AI脅威インテリジェンス活用型 OTセキュリティソリューション
ドキュメント種別:ソリューション紹介

このカタログについて

ドキュメント名 「Dragos(ドラゴス)」 AI脅威インテリジェンス活用型 OTセキュリティソリューション
ドキュメント種別 製品カタログ
ファイルサイズ 1.8Mb
取り扱い企業 アクセンチュア株式会社 (この企業の取り扱いカタログ一覧)

この企業の関連カタログ

この企業の関連カタログの表紙
デジタルツインによる上市リードタイム短縮
事例紹介

アクセンチュア株式会社

この企業の関連カタログの表紙
R&Dプロセス現場入り込み業務改革
事例紹介

アクセンチュア株式会社

この企業の関連カタログの表紙
導入数百社・47万人が利用するAI・DX人材育成プログラム
製品カタログ

アクセンチュア株式会社

このカタログの内容

Page1

D rago s AI脅威インテリジェンス活用型 OTセキュリティソリューション OTネットワーク全体を一元的に可視化し、稼働するアセットの状態をリアルタイムで把握。 設備を止めることなく攻撃の兆候を早期に捉え、迅速かつ的確な対応を実現します。 製造業‧重要インフラが直面する4つの課題 工場にどんな機器がつながっているか ITのセキュリティ製品をOT環境に 把握できていない 導入しようとしたが使えなかった 設備を止めずにセキュリティ対策を 能動的サイバー防御法‧NIS2などの 強化する手段がわからない 規制への対応方法が不明確 なぜ今、OTセキュリティが急務なのか 49% 10%未満 2026年施⾏ 増加 監視率 法規制強化 産業組織を狙うランサムウェア攻撃 継続的な監視が行われているOT 日本で能動的サイバー防御法が施 グループの増加率。製造業は国内ラ ネットワークの割合。設備停止の損 行。OTを含む包括的なセキュリティ ンサムウェア被害の約4割を占め、 失は平均約26万ドル(約3,900万円 対応と開示‧報告義務が法的に求め 全産業No.1の被害を受けています。 /1ドル=150円換算)/時です。 られます。OTが「見えていない」 出典:Dragos「2026 OT Cybersecurity Report」 投資の約95%はIT向けに集中し、 では、報告すらできません。 OTは後回しです。 出典:Accenture調査 OT環境を、脅威‧資産‧機器の中身まで「見える化」する。 止められない現場を、見えないリスクから守るために。 アクセンチュアはDragosの過半数株式を取得し、runZero‧NetRise‧Phosphorusを含むDragosグループと一体で、戦略立案から導入、24時間体制の マネージド運用までを一気通貫でご支援します。
Page2

アクセンチュア OTセキュリティ専門サービス OTセキュリティの高度化 OTセキュリティの運用 OTサプライチェーンの保護 アセスメント OT-SOCの構築 管理フレームワークの設計 ポリシー‧運用体制の構築 IT‧OT統合SOCの設計‧導入 TPRM管理ツールの導入‧運用 資産とネットワークの可視化 IDSの導入‧運用支援 3つの「見える化」で、OTの全体像をつかむ 「誰が狙っているか」を知る 「何がつながっているか」を知る 「機器の中身」を知る ■ OT特化の脅威検知‧対応 ■ エージェント不要の資産発見 ■ ファームウェア解析とSBOM生成 ■ 設備に触れない受動監視 ■ IT‧OT‧IoT‧クラウド横断 ■ 監視では見えない脆弱性の発見 ■ 攻撃グループの継続追跡 ■ 管理外デバイスの特定 ■ 調達リスクの可視化 対象 対象 対象 OT全般 IT‧OT双方のシステム IoT機器‧レガシーシステム OTネットワーク、制御情報系システム、 社内のあらゆる資産 IoT‧Connected機器、製品、 OTセキュリティガバナンス、脅威情報など (IT‧OT‧IoT‧クラウド) レガシーシステム (ソースコードがないものなど) 中核を支える、Dragosの脅威インテリジェンス OT特化の脅威グループ追跡 重大インシデントの解析実績 ELECTRUM、XENOTIME など26グループを独自に命名‧追跡 重要インフラを狙う先進的な攻撃手法を継続的に解析 現場起点の一次情報 検知‧対応への直結 インシデント対応と実環境のOT脅威データから継続収集 知見を検知ロジックとして即座に実装 ご活用いただける業界 製造 エネルギー 電⼒‧ガス‧⽔道 ライフサイエンス ⽯油化学‧素材 ハイテク 通信‧メディア 公共インフラ‧防衛 ※ runZeroはIT資産も対象のため、全業界でご活用いただけます 貴社担当または下記よりお気軽にお問合せください。 お問合せ https://www.accenture.com/jp-ja/about/company/contact-us