

実際の事業停止事例から、遠隔保守の入口、証跡、本人確認、接続範囲を見直す実務資料
国内で発生した4つのランサムウェア事故について、当事者や所管省庁が公表した資料をもとに、侵入経路と再発防止策を整理したホワイトペーパーです。
リモート接続機器、保守用VPN、多要素認証の例外アカウント、委託先との常時接続など、外部から内部へ入る接続点に着目。実際の事故で確認された管理上の弱点を、工場OTの外部接続に置き換えて点検します。
装置メーカーや保守会社からの接続をどこまで把握できているか。誰が接続したかを記録できるか。必要な設備だけにアクセスを限定できるか。外部接続を安全に運用するために確認すべきポイントを具体的に整理しています。
このカタログについて
| ドキュメント名 | 4つのランサムウェア事故から点検する 工場OT外部接続の弱点 |
|---|---|
| ドキュメント種別 | ホワイトペーパー |
| ファイルサイズ | 1.1Mb |
| 登録カテゴリ | |
| 取り扱い企業 | Secomea合同会社 (この企業の取り扱いカタログ一覧) |
この企業の関連カタログ

このカタログの内容
Page1
SECURITY WHITE PAPER
4つの事故が示した
外部接続の弱点
国内4事案 入口・可視性と証跡・本人確認と権限・
範囲と時間を点検
4つのランサムウェア事故が示した侵入経路
工場OT外部接続の点検法 2026.09
Secomea合同会社
Page2
序章 相次いだ事業停止と共通する侵入経路
I N T R O D U C T I O N
相次いだ事業停止と共通する侵入経路
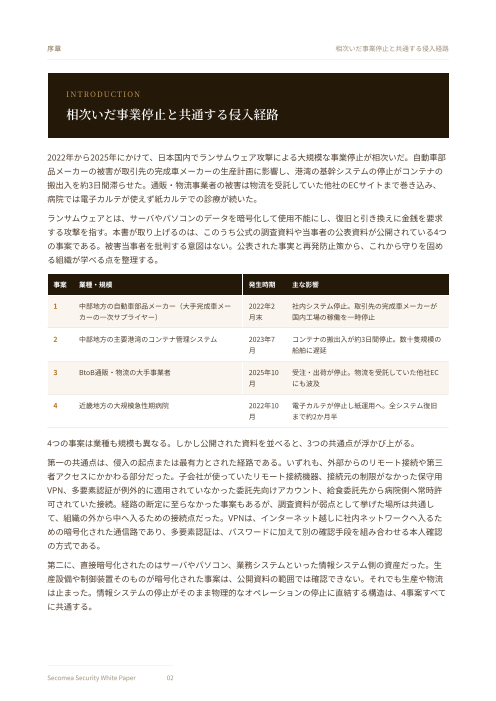
2022年から2025年にかけて、日本国内でランサムウェア攻撃による大規模な事業停止が相次いだ。自動車部
品メーカーの被害が取引先の完成車メーカーの生産計画に影響し、港湾の基幹システムの停止がコンテナの
搬出入を約3日間滞らせた。通販・物流事業者の被害は物流を受託していた他社のECサイトまで巻き込み、
病院では電子カルテが使えず紙カルテでの診療が続いた。
ランサムウェアとは、サーバやパソコンのデータを暗号化して使用不能にし、復旧と引き換えに金銭を要求
する攻撃を指す。本書が取り上げるのは、このうち公式の調査資料や当事者の公表資料が公開されている4つ
の事案である。被害当事者を批判する意図はない。公表された事実と再発防止策から、これから守りを固め
る組織が学べる点を整理する。
事案 業種・規模 発生時期 主な影響
1 中部地方の自動車部品メーカー(大手完成車メー 2022年2 社内システム停止。取引先の完成車メーカーが
カーの一次サプライヤー) 月末 国内工場の稼働を一時停止
2 中部地方の主要港湾のコンテナ管理システム 2023年7 コンテナの搬出入が約3日間停止。数十隻規模の
月 船舶に遅延
3 BtoB通販・物流の大手事業者 2025年10 受注・出荷が停止。物流を受託していた他社EC
月 にも波及
4 近畿地方の大規模急性期病院 2022年10 電子カルテが停止し紙運用へ。全システム復旧
月 まで約2か月半
4つの事案は業種も規模も異なる。しかし公開された資料を並べると、3つの共通点が浮かび上がる。
第一の共通点は、侵入の起点または最有力とされた経路である。いずれも、外部からのリモート接続や第三
者アクセスにかかわる部分だった。子会社が使っていたリモート接続機器、接続元の制限がなかった保守用
VPN、多要素認証が例外的に適用されていなかった委託先向けアカウント、給食委託先から病院側へ常時許
可されていた接続。経路の断定に至らなかった事案もあるが、調査資料が弱点として挙げた場所は共通し
て、組織の外から中へ入るための接続点だった。VPNは、インターネット越しに社内ネットワークへ入るた
めの暗号化された通信路であり、多要素認証は、パスワードに加えて別の確認手段を組み合わせる本人確認
の方式である。
第二に、直接暗号化されたのはサーバやパソコン、業務システムといった情報システム側の資産だった。生
産設備や制御装置そのものが暗号化された事案は、公開資料の範囲では確認できない。それでも生産や物流
は止まった。情報システムの停止がそのまま物理的なオペレーションの停止に直結する構造は、4事案すべて
に共通する。
Secomea Security White Paper 02
Page3
序章 相次いだ事業停止と共通する侵入経路
第三に、事後の原因究明を妨げた要因である。ログが暗号化される、機器の更新の過程で消える、そもそも
バックアップされていない。複数の事案で、侵入経路を裏づける記録が失われ、調査資料は断定を避ける表
現にとどまらざるを得なかった。
ここまでの弱点を並べ直すと、4つに束ねられる。把握されない常設の接続機器。例外扱いのアカウント。常
時つながった接続。現場にしか残らない記録。この4つはいずれも、特定の製品や技術の欠陥ではない。外部
との接続を誰が把握し、誰に許し、いつ開き、どう記録するか。その管理構造の緩みである。
4つの事故はいずれも、社内の業務システムやサーバといった情報システム環境、いわゆるIT環境で起きた。
しかしそれは、ITの守りが劣っていたからではない。セキュリティ投資も監視体制も積み重ねてきた領域で
なお、管理構造の緩みは残り、そこが破られた。破られたのがITに固有の技術ではなく、外部接続の管理構
造である以上、同じ緩みは技術領域を選ばずに生まれる。
では、同じ4つの緩みを自社の中で探すとき、まだ点検が済んでいない場所はどこか。製造業であれば、多く
の場合それは工場のOT環境である。OTとは、生産設備や制御システムなど、現場の物理的な動きを司る領域
を指す。装置メーカーが保守のために設置したリモート接続機器。ベンダーごとに開けられた保守用の接
続。担当者が共有している保守アカウント。つなぎっぱなしの遠隔監視回線。同じ4つの緩みが、OTの周り
には、より長く使われてきた機器と、より把握されにくい形で存在しがちである。そしてOTで同じことが起
きれば、止まるのは業務システムではなく、設備そのものである。
本書は、4つの事案を1章ずつ掘り下げ、そのたびに同じ問いを立てる。この緩みは、自社のOTのどこにある
か。OT向け外部アクセスの統制は、入口、可視性と証跡、本人確認と権限、範囲と時間の4つの観点に分
け、Secomeaのアーキテクチャに即して示す。なお、Secomeaは製造現場のOTを対象とするリモートアクセ
スの製品であり、事故が起きたIT環境そのものを守る製品ではない。この線引きは第5章で正面から扱う。
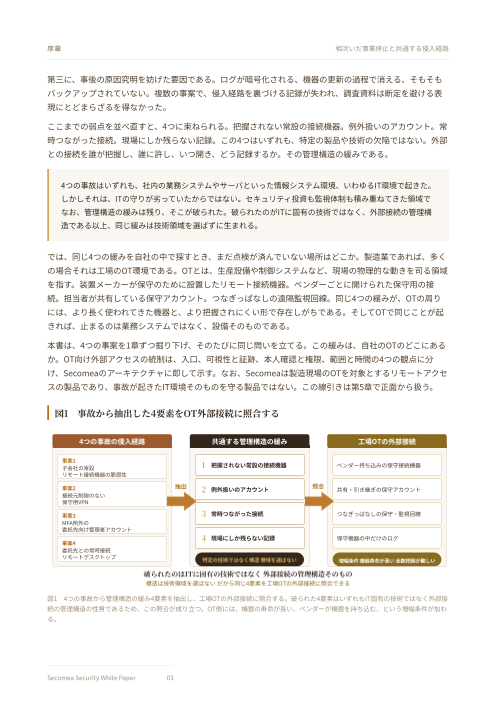
図1 事故から抽出した4要素をOT外部接続に照合する
4つの事故の侵入経路 共通する管理構造の緩み 工場OTの外部接続
事案1
子会社の常設 1 把握されない常設の接続機器 ベンダー持ち込みの保守接続機器
リモート接続機器の脆弱性
事案2 抽出 2 照合
例外扱いのアカウント 共有・引き継ぎの保守アカウント
接続元制限のない
保守用VPN
事案3 3 常時つながった接続 つなぎっぱなしの保守・監視回線
MFA例外の
委託先向け管理者アカウント
4 現場にしか残らない記録 保守機器の中だけのログ
事案4
委託先との常時接続
リモートデスクトップ 特定の技術ではなく構造 領域を選ばない 増幅条件 機器寿命が長い 全数把握が難しい
破られたのはITに固有の技術ではなく 外部接続の管理構造そのもの
構造は技術領域を選ばない だから同じ4要素を工場OTの外部接続に照合できる
図1 4つの事故から管理構造の緩み4要素を抽出し、工場OTの外部接続に照合する。破られた4要素はいずれもIT固有の技術ではなく外部接
続の管理構造の性質であるため、この照合が成り立つ。OT側には、機器の寿命が長い、ベンダーが機器を持ち込む、という増幅条件が加わ
る。
Secomea Security White Paper 03
Page4
第1章 入口を作らない
C H A P T E R 0 1 — 入 口 を 作 ら な い
常設の接続機器が起点になった事案
中部地方の自動車部品メーカー(2022年2月)
何が起きたか
2022年2月末の夜、中部地方の自動車部品メーカーで、ファイルサーバの障害が検知された。調べを進める
と複数のサーバで感染と脅迫メッセージが確認され、同社は外部との通信を遮断し、全サーバを停止する判
断を下した。同社は大手完成車メーカーの一次サプライヤーであり、生産に必要なデータの交換が翌日分か
らできなくなった結果、影響は自社にとどまらず取引先の生産計画にまで及んだ。
同社が後に公表した調査報告書は、侵入の経緯を次のように整理している。子会社が特定の外部企業との専
用通信のために設置していたリモート接続機器に脆弱性があり、それがきっかけとなって子会社のネット
ワークが侵害され、そこを経由して親会社のネットワークへ侵入された。暗号化の被害を受けたのはサーバ
とパソコン、社内ネットワークといったIT資産であり、生産設備の制御装置が直接暗号化されたという記載
はない。それでも生産は止まった。
公表資料が示す事実とその限界
公表資料から確認できるのは、子会社に置かれた外部接続用の機器の脆弱性が侵入のきっかけになり、子会
社のネットワークを経由してグループの中枢まで達した、という経路の骨格である。一方で、機器の種類や
設置の方法、脆弱性がいつ公表されたものか、修正が適用できる状態だったのかは公表されていない。公表
済みの脆弱性を放置していた、あるいはインターネットから誰でも到達できる状態だった、と読み取ること
はできない。
ただし、一般論として確かに言えることはある。外部との接続のために設けられた機器は、本社の管理の網
から漏れた瞬間にリスクへ変わる。そして子会社や遠隔拠点は、その網から最も漏れやすい場所である。問
われているのは特定の機器の善し悪しではなく、外部接続機器を誰が把握し、誰が守り続けるのかという管
理の構造である。
同じ構図はOTのどこにあるか
管理の網から漏れた外部接続機器。この構図を工場のOT環境で探すと、真っ先に見つかるのは、装置メー
カーやシステムインテグレータが保守のために設置した接続機器である。ラインを構成する装置はメーカー
ごとに納入され、遠隔保守の仕組みもメーカーごとに持ち込まれることが多い。ある装置には保守用のルー
ターが、別の装置には独自のリモート接続ボックスが付き、それぞれが独自の経路で外とつながる。工場側
がその全数を把握できているとは限らず、把握できていなければ、脆弱性が見つかっても対応のしようがな
い。子会社の1台の機器がグループ全体の入口になった構図は、ベンダーが置いた1台の保守機器が工場全体
の入口になる構図として、OTにそのまま現れる。
Secomea Security White Paper — Chapter 01 04
Page5
第1章 入口を作らない
しかもOTの機器は寿命が長い。10年前に設置された保守用の接続機器が、設置したベンダーの担当者も代替
わりした状態で、いまも外とつながっている。時間が経つほど把握は難しくなり、把握されていない機器は
守られない。この事案が示した管理の構造の問題は、機器が長く使われるOTでこそ、静かに深くなってい
く。
Secomeaの構成では入口を1つの管理下に集約する
事故の構図 Secomeaの構成
保守担当者は
ベンダーA保守 ベンダーB保守 ベンダーC保守 クラウドに接続
経路が3本 それぞれ外から中へ届く
GateManager
保守機器 保守機器 保守機器
工場
アウトバウンドのみ 443/TLS
装置A 装置B 装置C 工場
SiteManager
装置A 装置B 装置C
機器も経路もベンダーごと 全数を工場側が把握できない 待ち受けポートなし 全ゲートウェイをクラウドから一元把握
図2-a 左の図では、ベンダーごとに保守機器と経路が持ち込まれ、外から中へ届く入口が装置の数だけ増えていく。右の図では、
SiteManagerがGateManagerへ向けて通信を開始する。矢印は工場から外への一方向で、現場側に待ち受け口を作らない。保守担当者は装
置ではなくクラウドに接続する。
Secomeaのリモートアクセスは、現場に置くゲートウェイであるSiteManagerが、GateManagerへ向けて通
信を開始する方式を取る。通信はアウトバウンド方向のみ、443番ポートのTLSで確立され、SiteManagerは
プライベートIPアドレスで運用できる。現場側でインターネットからの着信を待ち受けるポートの開放やグ
ローバルIPアドレスの付与を必要としない構成を取れるため、インターネット側から直接探索・攻撃される
面を減らせる。
この構成の意味は、ベンダーごとにばらばらに持ち込まれる接続の仕組みを、工場が管理する1つの経路に集
約できる点にある。どの装置メーカーの保守担当者も、同じゲートウェイ、同じ認証、同じ記録の上で現場
とつながる。拠点に散在するゲートウェイのファームウェアの状態はGateManagerから一元的に把握し、更
新を配布できるため、置かれたまま忘れられる機器を仕組みの側から生みにくい。外部との接続を維持した
まま、把握されていない入口をなくす。それがこの章の統制である。
なお、この事案そのもの、つまり業務データ交換用の接続やIT環境の防御は、OTを対象とするSecomeaの領域ではない。本章が示したのは、
同じ構図がOTの保守アクセスに現れたときの塞ぎ方である。
Secomea Security White Paper — Chapter 01 05
Page6
第2章 見て 止めて 示す
C H A P T E R 0 2 — 見 て 止 め て 示 す
ログが失われ経路を断定できなかった事案
中部地方の主要港湾のコンテナ管理システム(2023年7月)
何が起きたか
2023年7月上旬の早朝、中部地方の主要港湾で、コンテナの積卸しと搬出入を一元管理する基幹システムが
停止した。約1時間後、事務所のプリンターから脅迫文書が印刷され、ランサムウェア攻撃であることが判明
する。昼過ぎには、システムを支える物理サーバ基盤と、その上で動くすべての仮想サーバが暗号化されて
いることが確認された。コンテナの搬出入は約3日間止まり、数十隻規模の船舶に遅延が生じた。港を利用す
る製造業への波及もあり、所管省庁が後に公表した資料には、大手完成車メーカーが輸出向け部品の梱包工
場の一部ラインを1週間ほど停止した事例が記録されている。自動車の生産そのものへの影響はなかったとさ
れるが、港という共用インフラの停止が、利用企業の操業判断にまで及んだことを示す記録である。
公式資料が示した弱点
所管省庁の検討委員会が公表した取りまとめは、侵入経路について、保守用のVPN機器からの侵入が最有力
としつつ、感染経路を断定することはできないという評価にとどめている。断定を妨げた事情は、取りまと
め自体が明らかにしている。原因分析に必要なログはサーバごと暗号化され、VPN機器のログはバックアッ
プが取られていなかった。残されたバックアップは直近3日分のみで、そのなかにはすでにマルウェアが混入
していた。
保守用VPNの運用にも複数の弱点が記録されている。接続元のIPアドレス制限がなく、IDとパスワードが一
致すればインターネットのどこからでも接続できる状態だったこと。VPN機器と物理サーバには、公表され
ていた未対応の脆弱性が残っていたこと。ただし、その脆弱性が実際に悪用されたかどうかは特定されてい
ない。
この事案の教訓は二重である。保守用の接続点が弱いまま放置されていたこと。そして、何が起きたのかを
事後に示す材料が、攻撃と同じ場所に置かれていたために攻撃もろとも失われたことである。説明できない
事故は、再発防止策の照準を定めることも難しくする。
Secomea Security White Paper — Chapter 02 06
Page7
第2章 見て 止めて 示す
同じ構図はOTのどこにあるか
保守用の接続にログがない、あっても機器のなかにしかない。この状態は、OTではむしろ普通である。装置
の保守接続は、つながったこと自体が記録されていないか、記録が保守機器やローカルのサーバにしか残っ
ていないことが多い。もし攻撃者がその経路を使えば、痕跡は攻撃者の通り道と同じ場所にあり、消され
る。記録が攻撃もろとも失われ、経路を断定できない。港湾の事案のこの結末は、いまのOTの保守接続で事
故が起きれば、そのまま繰り返される。
説明できないことの代償は大きい。侵入経路が絞れなければ、すべての経路を疑って止めるしかなく、復旧
は遅れる。原因が示せなければ、取引先や監督官庁への報告も、再発防止策の立案も、推測の上に立てるこ
とになる。
Secomeaの構成では記録を現場と分離して残せる
事故の構図 Secomeaの構成
セッションの
把握・遮断・録画
現場 GateManager
接続ログ
サーバ
保守機器
接続ログ
現場
サーバ
ゲートウェイ
記録が攻撃と同じ場所にあり もろとも失われる 現場が暗号化されても 証跡は影響の外に残る
図2-b 左の図では、保守接続の記録が現場の機器の中にしかない。攻撃が現場を暗号化すると記録も同時に失われ、経路を断定できない。
右の図では、接続の記録をGateManager側に保存する。現場が被害を受けても、証跡はその影響の外に残る。管理者はクラウドから確立中
のセッションを把握・遮断でき、対応する接続方式では録画も残せる。
Secomeaのアーキテクチャでは、誰が、いつ、どの機器に接続したかというアクセスの記録が、現場側の機
器ではなくGateManager側に保存される。現場のサーバやゲートウェイが攻撃で暗号化されても、接続の証
跡はその影響の外に残る。記録の置き場所そのものを、守りたい現場から分離しておく構成である。
記録は事後のためだけのものではない。管理者はクラウド側から、いまどの接続が確立しているかを一覧で
把握でき、構成と権限に応じて不審なセッションを終了させる運用を取れる。対応する接続方式では、セッ
ションの内容を録画として残すこともでき、保守作業の正当性を後から検証する材料になる。記録できる範
囲や保持の条件は構成によって異なるため、導入時に運用と合わせて設計する。見える状態を保ち、必要な
ら止められ、後から示せる。この3つが揃ってはじめて、OTへの外部アクセスは統制下にあると言える。
接続元の制限や本人確認の強化も、この事案の再発防止策に挙げられた重要な柱だが、それは委託先のアカウント管理が突破された次章の事案
とあわせて扱う。なお、業務システムのサーバ群そのものの防御とバックアップ設計はIT領域であり、本章が扱ったのはOT側の保守アクセスの
証跡である。
Secomea Security White Paper — Chapter 02 07
Page8
第3章 人を確かめる
C H A P T E R 0 3 — 人 を 確 か め る
例外扱いのアカウントが突破口になった事案
BtoB通販・物流の大手事業者(2025年10月)
何が起きたか
2025年10月中旬の朝、BtoB通販・物流の大手事業者が社内システムへの攻撃を検知した。同社は即日、対象
システムの隔離と外部接続の遮断、パスワードの一斉変更に踏み切り、同日夕方には自社の受注・出荷を停
止した。物流システムが止まったことで自動倉庫やピッキング設備は動かせなくなり、影響は自社サービス
にとどまらず、物流を受託していた他社のECサイトの停止にまで波及した。試験的な出荷再開までに約10
日、段階的な復旧はその後2か月近くに及んだ。
同社が公表した調査結果によれば、攻撃者が最初に侵入したのは検知の4か月以上前だった。以後、ネット
ワーク内の偵察と認証情報の収集が続けられ、途中からはセキュリティ監視ツールの無効化も行われたうえ
で、10月の同日に複数種のランサムウェアが一斉に実行されたと整理されている。
公式資料が示した弱点
侵入経路として同社が公表したのは、例外的に多要素認証を適用していなかった、業務委託先向けの管理者
アカウントである。そのIDとパスワードが何らかの方法で漏えいし、不正に利用されたと推定されている。
VPN製品の既知の脆弱性については、悪用された痕跡は確認されなかったとされており、機器の穴ではな
く、アカウントの運用の隙が入口だったことになる。
注目したいのは、例外的に、という一語である。多要素認証の仕組み自体は導入されていた。それでも、委
託先向けという事情から適用を外れたアカウントが1つ存在し、しかもそれが管理者権限を持っていた。原則
がどれほど固くても、例外が1つあれば、攻撃者はそこを探し当てる。加えて、4か月を超える潜伏は、侵入
の成立と被害の顕在化のあいだに長い空白があり得ることを示している。
Secomea Security White Paper — Chapter 03 08
Page9
第3章 人を確かめる
同じ構図はOTのどこにあるか
この事案は企業のITシステムで起きた。しかし、例外扱いのアカウントという構図を最も濃い形で抱えてい
るのは、実はOTの保守アクセスである。装置メーカーの保守担当者が交代しても引き継がれる共有のアカウ
ント。緊急対応を理由に多要素認証を免除されたベンダー向けのログイン。契約が終わったのに残っている
接続用のID。現場では、止められない設備への緊急対応が最優先されるため、本人確認の例外は、ITよりも
OTでこそ原則化しやすい。
そして、OTの保守アカウントは多くの場合、設備に対して強い権限を持つ。ITの管理者アカウントが業務シ
ステムの鍵であるように、保守アカウントは設備の鍵である。例外の1つが探し当てられたとき、そこから届
く先が生産設備だという点だけが、この事案と異なる。
Secomeaの構成では例外を作らない運用を仕組みで支えられる
事故の構図 Secomeaの構成
担当者 交代者 退任者 保全担当 ベンダーA ベンダーB
個人ID MFA 個人ID MFA 個人ID MFA
共有アカウント1つ
MFA例外 管理者権限
装置Aのみ 装置Bのみ 装置Cのみ
設備ネットワーク全体に到達
交代・契約終了 → アカウント停止をクラウドで一元反映
誰の操作か特定できず 1つの漏えいで全体へ 例外を作らない運用を 仕組みの側から支える
図2-c 左の図では、委託先向けの共有アカウントが多要素認証の例外となり、担当者が交代しても退任しても同じ認証情報が生き続ける。
1つの漏えいが設備全体への到達につながる。右の図では、接続する一人ひとりに個人IDと多要素認証を適用し、接続先を装置単位で限定す
る。担当者の交代や契約終了は、クラウド側のアカウント停止で一元的に反映する。
Secomeaのアクセス管理は、社内の保全担当者か装置メーカーの技術者かを問わず、接続する一人ひとりに
個人のアカウントを発行し、多要素認証を適用する前提で設計されている。アカウントごとに接続できる対
象を装置単位で限定し、権限は役割に応じて割り当てる。管理者はクラウド側から、どのベンダーの誰に、
どの装置へのアクセスを許しているかを一覧で確認でき、担当者の交代や契約の終了に合わせたアカウント
の停止も一元的に反映できる。仮に認証情報が漏えいしても、そのアカウントから届く範囲を、割り当てら
れた装置と操作に狭めておける。
ただし、例外のない多要素認証も最小権限も、製品を導入すれば自動的に成立する状態ではない。共有アカウントを許容したり、広い範囲を割
り当てたままにしたりすれば、統制は仕組みごと骨抜きになる。例外を認める際の承認手続き、定期的な棚卸し、契約終了時の失効を運用規程
として定め、仕組みと運用を対で維持することが前提である。この事案の教訓は、まさにその運用の例外が1つ残っていた点にあった。アクセ
スを許す時間そのものを絞り、使わないあいだは接続経路自体を確立させないという考え方は、次章の事案で扱う。この事案そのものである社
内システムのアカウント統制や侵入後の検知はIT領域であり、本章が示したのはOTの保守アクセスにおける本人確認の設計である。
Secomea Security White Paper — Chapter 03 09
Page10
第4章 範囲と時間を絞る
C H A P T E R 0 4 — 範 囲 と 時 間 を 絞 る
常時接続が横展開を許した事案
近畿地方の大規模急性期病院(2022年10月) ※製造業ではないが構図が地続きの比較事例
本章で扱うのは医療機関の事案であり、製造業ではない。それでも取り上げるのは、委託先経由の侵入と常時接続という構図が、ここまで見て
きた事案と地続きであり、公開された調査報告書の分析が際立って詳細だからである。
何が起きたか
2022年10月末の朝、近畿地方の大規模急性期病院で電子カルテシステムに障害が発生した。感染の確認を受
けて病院はネットワークを遮断し、診療は紙カルテでの運用に切り替わった。基幹システムの再開まで40日
余り、全システムの復旧までには約2か月半を要した。
調査委員会の報告書が描いた侵入の経路は、病院の外から始まる。病院は給食業務を外部の事業者に委託し
ており、その委託先のリモート保守用の機器に、公表済みの脆弱性が残っていた。報告書は、この脆弱性の
悪用、または漏えいしていたIDとパスワードの悪用のいずれかによって委託先側が侵害されたと評価してい
る。どちらであったかの断定には至っていない。そして委託先のネットワークと病院のネットワークは、給
食システムの保守のために、常時接続のリモートデスクトップでつながっていた。リモートデスクトップと
は、離れた場所からコンピューターの画面を呼び出してそのまま操作する仕組みである。攻撃者はこの常設
の通路を通って病院側へ入った。
公式資料が示した弱点
報告書が挙げた弱点のうち、本章の観点で重要なのは2つである。第一に、接続が常時つながっていたこと。
保守は毎日行うものではないのに、通路は24時間開いていた。攻撃者にとっては、いつ来ても通れる橋であ
る。第二に、病院内の複数のシステムで管理者パスワードが共通だったこと。ひとたび内側へ入った攻撃者
は、1つの鍵で次々と扉を開けるように侵害範囲を広げた。委託先のログも、機器の更新の過程でバックアッ
プされずに失われており、ここでも事後の究明が妨げられている。
Secomea Security White Paper — Chapter 04 10
Page11
第4章 範囲と時間を絞る
報告書は再発防止策として、外部接続の総点検、常時接続の廃止、管理者IDの個別化に加え、閉域網だから
安全だという過信を捨てることを挙げた。外部と物理的につながっていないはずのネットワークが、業務上
の必要から生えた1本の通路で外界とつながっていた。
同じ構図はOTのどこにあるか
閉域網だから安全だ、という言葉が最も長く生き残っているのは、工場のOTである。生産ネットワークは外
につながっていない、という前提で設計された環境に、装置メーカーとの常時接続の保守回線、遠隔監視の
ためのつなぎっぱなしの経路、いつでも入れる保守用の接続が、業務上の必要から1本ずつ生えていく。1本
ごとに理由があり、1本ごとに前提が崩れる。病院と給食委託先をつないでいた常設の通路は、工場と装置
メーカーをつなぐ常設の保守回線と、構図として同じものである。
そして、OTのネットワークは内部の分離が進んでいないことが多い。設備同士が同じ平らなネットワークに
並び、共通のパスワードで守られている環境であれば、1本の通路から入った侵害が横へ広がる速さは、この
事案と変わらない。
Secomeaの構成では通路を使うときにだけ確立できる
事故の構図 Secomeaの構成
ベンダー 24時間 開いたまま 工場NW ベンダー 現場 割り当て
委託先 全体 担当者 承認 装置のみ
保守作業中のみ
内側で横展開 接続なし 接続なし
保守がない日も 通路はつながっている 渡るたびに架けて 渡り終えたら外す
図2-d 左の図は、委託先と工場ネットワーク全体を常時つなぐ通路である。保守のない時間も開き続け、侵害された相手側からの到達と、
内側での横展開を許す。右の図では、保守が必要になったその時に、認証と現場承認を経て接続を確立し、作業が終われば閉じる。到達先
は、あらかじめ割り当てられた装置に限られる。
Secomeaのリモートアクセスは、ネットワークとネットワークを恒常的につなぐ方式を取らない。装置メー
カーの担当者がアクセスできるのは、あらかじめ割り当てられた特定の装置であり、工場側のネットワーク
全体が相手側から見通せる形にはしない。接続は保守が必要になったその時に、認証を経て確立し、作業が
終われば閉じる運用を取れる。常時開いた橋の代わりに、渡るたびに架けて、渡り終えたら外す橋を使う構
成である。さらに、接続の可否を現場側の承認に委ねる運用を組み込める。ベンダーが接続を求めても、現
場の担当者が承認しなければセッションは始まらない。いつ、誰が、どの装置に入るかを現場が握ること
で、漏えいした認証情報が使われる余地を時間の面からも絞り込める。
広い到達範囲を常時許可する方式と比べ、仮に相手側が侵害された場合の初期の到達範囲を、割り当てられた装置の範囲まで狭めておける。た
だし、割り当てを広く取れば絞り込みの効果は薄れ、内部のネットワーク分離が伴わなければ、侵入後の展開を防ぎきれない。範囲と時間の限
定は、内側の設計と組み合わせてはじめて機能する。院内のITシステムの防御やパスワード運用はIT領域である。本章が示したのは、OTと外部
をつなぐ通路を、常設から必要時のみへ変える設計である。
Secomea Security White Paper — Chapter 04 11
Page12
第5章 Secomeaが守る領域と守らない領域
C H A P T E R 0 5
Secomeaが守る領域と守らない領域
ここまで4つの事案を、OT側の外部接続を点検する鏡として読んできた。本章では、その前提にある線引き
を正面から述べる。
Secomeaは、製造現場のOTを対象とするリモートアクセスの製品である。守るのは、外部から生産設備へ届
く経路であり、社内の業務システム、オフィスのネットワーク、サーバやパソコンといったIT環境には、どこ
まで行っても入らない。したがって、本書で見てきた4つの事故そのもの、つまりIT環境で起きた侵入と被害
の拡大は、Secomeaの守備範囲ではない。本書が行ったのは、事故が明らかにした構図をOTの側に翻訳する
ことであって、これらの事故にSecomeaを当てはめることではない。
この線引きを踏まえると、製造業の守りは2つの問いに分かれる。どちらが先という優劣ではない。同じ事故
から、ITとOTがそれぞれの宿題を受け取っている。
図3 ITの問いとOTの問い
4つの事故の再発防止策
IT側の宿題 OT側の宿題
第一の問い ITの守り 第二の問い OTへの外部アクセスの守り
・偵察・監視ツール無効化への対処 ・保守接続の全数把握と一元化
・バックアップの分離 ・証跡の分離保全と本人確認の徹底
・メール・持ち込み端末への備え
・接続範囲と時間の限定
担い手=IT部門・ITセキュリティ製品
ここがSecomeaの領域
本書が具体像を示してきた側
土台は1つ IT部門と工場側が同じ資料を見て点検を進める
図3 4つの事故の再発防止策は、ITとOTのそれぞれに宿題を渡している。左はIT環境そのものの防御でIT部門が担う。右がOTへの外部アク
セスの統制で、本書が具体像を示してきたSecomeaの領域である。2つは優劣ではなく分担であり、同じ資料の上で点検を進める。
第一の問いは、ITの守りである。侵入後の偵察や監視ツールの無効化への対処、バックアップの分離、メー
ルや持ち込み端末を起点とする侵入への備え。これらは4つの事案の再発防止策の中心であり、IT部門とITセ
キュリティの製品・サービスが担う。
第二の問いは、OTへの外部アクセスの守りである。装置ベンダーの保守接続はいくつあり、誰が把握してい
るか。接続の記録は残り、現場と分離して保全されているか。接続する人は例外なく確認されているか。通
路は必要な時だけ、必要な範囲だけ開いているか。ここがSecomeaの領域である。
Secomea Security White Paper — Chapter 05 12
Page13
第5章 Secomeaが守る領域と守らない領域
共同で設計・
領域 Secomea お客様
確認する事項
OTへの接続アーキ 待ち受け口を設けないアウ ネットワーク分離、設置位 対象範囲の設計、緊急時・
テクチャ トバウンド型接続の提供 置、許可対象の決定 回線断時の運用
本人確認と権限 個人別ID・多要素認証・役 権限付与の判断、棚卸し、 ベンダーの加入・交代・退
(OT保守アクセ 割に応じた権限の仕組み 失効、例外の管理 出の手続き
ス)
承認と時間の限定 承認ベース・必要時のみの 承認者の決定、作業時間の 保全業務や変更管理との連
接続の仕組み ルール 携
OTアクセスの証跡 アクセスログ・セッション 保持方針、閲覧権限、監視 保持期間、既存の監視基盤
管理・録画の仕組み(クラ 体制 との連携
ウド側保全)
IT環境の防御、 対象外 IT部門・セキュリティベン インシデント対応時の情報
バックアップ、事 ダーと構築 連携
業継続
2つの問いは担い手が異なるだけで、地続きの1つの絵であり、点検も対策も、IT部門と工場側が同じ資料を
見ながら進めるのが望ましい。
4つの事案の再発防止策には、多要素認証の徹底や常時接続の廃止といった外部アクセスの統制と並んで、
バックアップの分離や監視体制の強化といったIT側の項目が必ず含まれている。ITとOT、両方の問いに答え
てはじめて、再発防止策は事案の全体に応えたことになる。本書が具体像を示せるのは、OTへの外部アクセ
スという後者である。
Secomea Security White Paper — Chapter 05 13
Page14
終章 次の一歩はOT外部接続の棚卸しから
C L O S I N G
次の一歩は
OT外部接続の棚卸しから
2025年に大規模な攻撃を受けた国内大手の飲料・食品グループは、復旧の過程で再発防止策を公表した。そ
のなかには、リモートアクセスVPN装置の全面廃止と、ネットワーク分離や認証・権限管理の強化が明記さ
れている。この公表は、VPNという方式を一律に否定する根拠ではない。侵入経路の詳細は機器の種別まで
公表されておらず、本書もこの事案を個別の章では扱わなかった。適切に管理されたVPNは今も有効な選択
肢であり、問題は方式の名前ではなく、管理が届いているかどうかにある。それでも、ネットワーク全体へ
の広い接続を常時許可する運用から、利用者、対象、時間、承認、証跡を個別に管理する方向へ、外部接続
のあり方を根本から見直す企業が現れていることは、確かな変化である。
その見直しの対象に、OTの外部接続を含めていただきたい。4つの事故が破られた場所、つまり把握されな
い接続機器、例外扱いのアカウント、常時開いた通路、失われる記録は、多くの製造業でOTの周りにも残っ
ている。そしてOTで同じ構図が破られたとき、止まるのは設備そのものである。
導入検討の最初の一歩は、製品選定ではなく棚卸しである。自社の工場について、次の7項目を書き出してみ
てほしい。
Secomea Security White Paper — Closing 14
Page15
終章 次の一歩はOT外部接続の棚卸しから
図4 OT外部接続の棚卸し7項目
01 装置メーカーや委託先が外部から工場の設備に接続できる経路は
いくつあるか。全数を把握しているか
02 それぞれの接続点は誰が所有し、誰が承認し、誰が止められるか
03 接続先は工場のネットワーク全体か、装置単位か 1から6は
Secomeaが
04 多要素認証、個人別ID、契約終了時の失効は、ベンダーを含めて 仕組みで支える
例外なく徹底されているか 範囲
05 いま確立している接続を確認・遮断でき、証跡を現場と分離して
保全できているか
06 緊急時や回線断のときの代替手順は決まっているか
07 リモートアクセス以外の備え、つまりIT側の防御、バックアップ、 IT部門と整合
復旧訓練は、IT部門と整合しているか
図4 7項目のうち1から6はOTへの外部アクセスの統制であり、Secomeaがゲートウェイとクラウドの構成で実装を支える。7は、IT部門の
備えと整合を取るための項目である。
答えに詰まった項目が 自社の弱点である
そのうち1から6は、Secomeaが仕組みとして答えを用意している領域である。把握されない入口を
なくす。証跡を現場の外に残す。接続する人を確かめる。通路を必要な時だけ、必要な範囲だけ開
く。4つの事故が破られた場所と同じ構図を工場のOTで塞ぐための構成が、ゲートウェイとクラウ
ドの組み合わせで揃っている。
8,000社+ 100,000ユーザ+ 400,000台+
世界の導入社数 利用ユーザ数 SiteManager出荷台数
統計はいずれも2026年7月時点の当社公表値。具体的な構成については、製品ページと導入相談の窓口で個別にご案内する。
OTの外部接続を点検してみませんか
導入のご相談・お見積りは、Secomea 合同会社までお問い合わせください
Secomea Security White Paper — Closing 15
Page16
巻末 本書の事実関係と注記
N O T E S
本書の事実関係と注記
本書で扱った事案の記述は、各事案の当事者が公表した調査報告書および公表資料、所管省庁の検討委員会
による取りまとめと安全ガイドラインの事案事例集に基づく。被害を受けた組織への配慮から、本書では組
織名と資料名の特定を避けている。個別の出典は、お問い合わせに応じて提示する。
本書は公開資料に基づく一般的な示唆の整理であり、個別事案の原因を公表資料以上に断定するものではな
い。Secomeaの各機能で実現できる範囲は、製品構成、契約内容、対象の接続方式、およびお客様の運用設
計に依存する。特定の製品の導入が、サイバー攻撃による被害の不発生を保証するものではない。
本書に記載の統計値・実績値は、Secomea A/S(デンマーク本社)公表の情報に基づく(2026年7月時
点)。IEC 62443関連の認証・監査に関する表記は、IEC 62443-4-1認証取得(TÜV)およびIEC 62443-4-2第
三者監査による準拠実証の範囲にとどめ、それ以上の自己主張は行わない。
Secomea 合同会社 〒160-0004 東京都新宿区四谷4-3-17
secomea.co.jp
Secomea Security White Paper 16