

侵入された後でも情報を守る「出口の壁」!DDHBOXの導入の流れを解説
"当資料は、「DDHBOX」による出口対策の必要性と何が変わるかを
まとめたセキュリティホワイトペーパーです。
よくある現場の困りごとや放置すると起きるコストなどを掲載し、
「見えない損失」と「経営リスク」を整理。
自動遮断・月次レポート・サイバー保険の3点セットによる
運用の仕組みなども紹介しており、導入検討に役立つ内容です。
【掲載内容(一部)】
■この資料でわかること
■よくある現場の困りごと
■放置すると起きるコスト(損害+責任)
■全体像:DDHBOXの仕組み(5つの機能)
■具体策1(導入:置くだけで始まる)
■具体策2(運用:自動で回る3点セット)
※詳しくはPDFをダウンロードしていただくか、お気軽にお問い合わせください。"
このカタログについて
| ドキュメント名 | 【お役立ち情報】出口対策って何? DDHBOX 出口対策ガイド 侵入された後でも、情報を守る「出口の壁」 |
|---|---|
| ドキュメント種別 | ハンドブック |
| ファイルサイズ | 637.7Kb |
| 登録カテゴリ | |
| 取り扱い企業 | 株式会社ネクフル (この企業の取り扱いカタログ一覧) |
この企業の関連カタログ


このカタログの内容
Page1
スライド 1
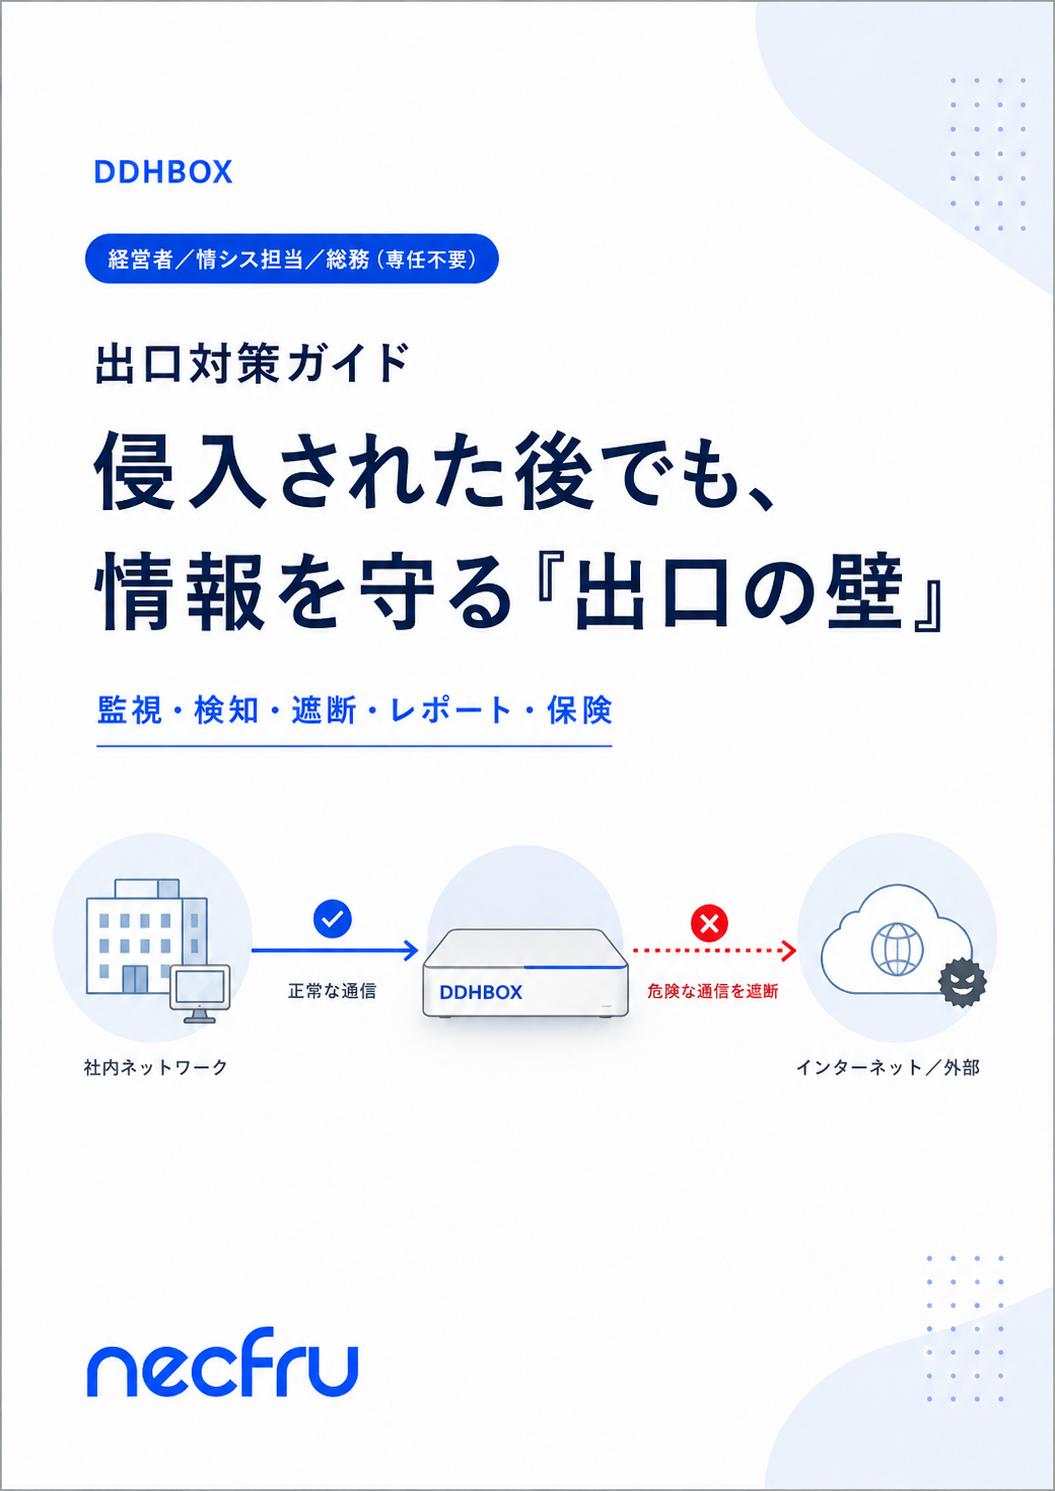
S e c u r i t y W h i t e p a p e r
DDHBOX
出口対策ガイド
侵入された後でも、情報を守る「出口の壁」
想定読者
経営者/情シス担当/総務(専任不要)
01 監視 02 検知 03 遮断 04 レポート 05 保険
01
Page2
スライド 2
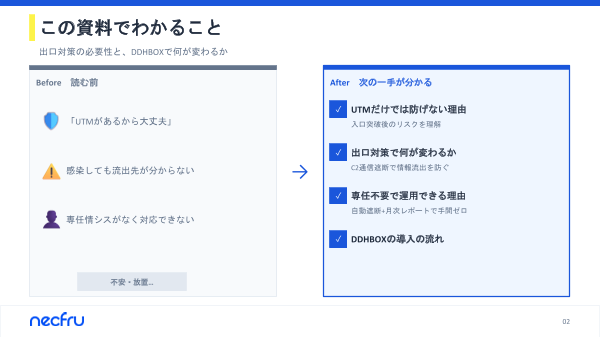
この資料でわかること
出口対策の必要性と、DDHBOXで何が変わるか
Before 読む前 After 次の一手が分かる
✓ UTMだけでは防げない理由
「UTMがあるから大丈夫」 入口突破後のリスクを理解
✓ 出口対策で何が変わるか
感染しても流出先が分からない → C2通信遮断で情報流出を防ぐ
✓ 専任不要で運用できる理由
自動遮断+月次レポートで手間ゼロ
専任情シスがなく対応できない
✓ DDHBOXの導入の流れ
不安・放置…
02
Page3
スライド 3
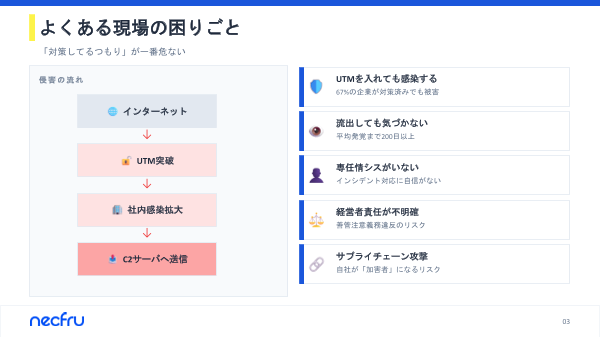
よくある現場の困りごと
「対策してるつもり」が一番危ない
侵害の流れ UTMを入れても感染する
67%の企業が対策済みでも被害
インターネット
流出しても気づかない
↓ 平均発覚まで200日以上
UTM突破
専任情シスがいない
↓ インシデント対応に自信がない
社内感染拡大 経営者責任が不明確
善管注意義務違反のリスク
↓
C2サーバへ送信 サプライチェーン攻撃
自社が「加害者」になるリスク
03
Page4
スライド 4
放置すると起きるコスト(損害+責任)
「見えない損失」と「経営リスク」を整理する
損害コスト 経営責任
平均4.8億円 善管注意義務違反
IBM調査・漏洩1件あたり 行政処分・民事訴訟
取引先への賠償 株主・取締役責任
サプライチェーン停止 上場企業は開示義務も
フォレンジック費用 + インシデント対応
外部専門家への依頼 外部連絡・広報・調査
風評被害 事業継続危機
顧客離れ・採用難 対応できない企業は廃業も
04
Page5
スライド 5
全体像:DDHBOXの仕組み(5つの機能)
「侵入を前提」にした多層防御の最後の砦
01 02 03 04 05
監視 検知 遮断 レポート 保険
全通信をリアルタイムで検 C2サーバ・不正IPへの通信 自動ブロック+管理者アラ 月次で証跡・リスクスコア サイバー保険年300万円が
査・記録 を識別 ート を可視化 標準付帯
標準付帯
05
Page6
スライド 6
具体策①(導入:置くだけで始まる)
既存ネットワークを変えずに、最短1時間で稼働
接続のしかた こんな企業に向いている
1 社内LAN ✓ UTM・FWは入れているが出口対策がない
↓
✓ 専任の情シスがいない(兼任・外注)
2 ルーター
↓
✓ サプライチェーン上の対策を求められている
3 DDHBOX
↓ ✓ インシデント発生時の対応方法が不明
4 Internet
✓ サイバー保険の加入を検討している
設定後は完全自動運用。専任担当不要。
06
Page7
スライド 7
具体策②(運用:自動で回る3点セット)
手間ゼロで「守れている証拠」が残る仕組み
①自動遮断 ②月次レポート ③サイバー保険(年300万)
脅威インテリジェンスを毎日更新。C2サーバ・ 遮断件数・疑わしい通信先・リスクスコアを可
初動対応費用・損害賠償・原因調査費用をカバ
マルウェア通信を自動ブロック。人の判断・操 視化。経営者への報告資料としてそのまま活用
ー。万一の際の経済的ダメージを最小化。
作は不要。 可能。
3点セットの月次サイクル
タイミング 内容 担当者の作業 目安時間
毎日(自動) 脅威インテリジェンス更新・自動遮断継続 なし(自動) 0分
月1回(確認) レポート確認・リスクスコアの変化をチェック レポート目視 15分
有事(対応) {COMPANY}へ連絡・保険申請・フォレンジック依頼 窓口に連絡 30分〜
07
Page8
スライド 8
失敗パターン+導入チェック(持ち帰り)
同じ轍を踏まないための「転ばぬ先の杖」
よくある失敗(5つの罠)
インシデント後に初めて検
「UTMがあるから大丈夫」 担当任せで経営層が無関心 ツールを入れて運用を放置 保険だけで遮断仕組みなし
討
導入チェック(10項目)
情報漏洩時の対応フローが決まっている サイバー保険に加入している(検討中含む)
共有リンクのルール(期限/パス等)がある UTMの限界を把握している
ネットワーク出口が特定できている インシデント時の外部連絡先がある
月次で通信状況を確認できる体制がある C2通信の遮断手段がある
経営者がサイバーリスクを認識している 従業員セキュリティ教育が年1回以上ある
08
Page9
スライド 9
次にやること(2週間ToDo)
まずは小さく動いて、現状を具体化する2週間
Day 1 Day 2-3 Week 1 Week 2 Week 2+
現状確認 棚卸し 相談 試験導入 本番稼働
ネットワーク構成図を確認 現在の対策状況をチェック DDHBOX無料デモ・PoC相談 無償トライアル開始→ レポ
本番導入・保険手続き着手
し「出口」の場所を特定 リストで確認 (30分) ート確認
ご支援できること(例) まずは「無料相談」から
✓ 現状セキュリティ診断(無料)
✓ DDHBOXトライアル・PoC支援 TimeReXからいますぐ日程調整
https://timerex.net/s/Necfru.Inc/82749dc1
✓ 導入後の運用サポート・保険手続き
09