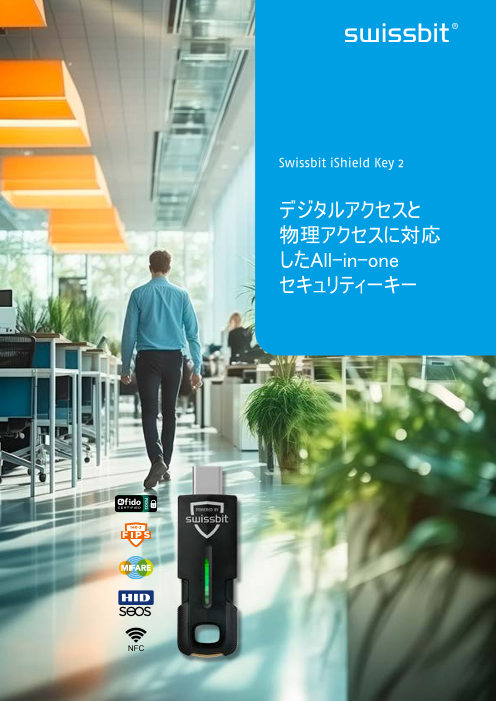


FIDO パスキー PIV MIFARE HID Seon LEGIC FIPS 140-3 Level 3
関連メディア
このカタログについて
| ドキュメント名 | iShield Key 2 | Swissbit |
|---|---|
| ドキュメント種別 | 製品カタログ |
| ファイルサイズ | 951.9Kb |
| 登録カテゴリ | |
| 取り扱い企業 | スイスビットジャパン株式会社 (この企業の取り扱いカタログ一覧) |
この企業の関連カタログ

このカタログの内容
Page1
Swissbit iShield Key 2
デジタルアクセスと
物理アクセスに対応
したAll-in-one
セキュリティーキー
NFC
Page2
手間なく、セキュリティを向上させ
Swissbit iShield Key2は、フィッシング耐性を持つデジタル認証機能と入退 ることは可能か?
室管理機能を統合した堅牢で使いやすいセキュリティ製品です。機能を集約、
パスワードレス認証を導入することにより、セキュリティ・コンプライアンスが
強化され、トータル・コスト・オブ・オーナーシップを削減します。ITシステムへ サイバー脅威の増大やハイブリッドワークの普及に加 さらに、セキュアな印刷 (FollowMe印刷) や決済機能
え、KRITIS-V、DORA、NIS2、CRA、OMB M-22-09、米 といった便利な機能も利用可能です。 iShield Key 2
のアクセスと物理空間へのアクセスという二つの用途を一つのデバイスで行 国サイバーセキュリティ大統領令といった規制への対 は、既存の ID・アクセス管理 (IAM) システムに対する
うことで、組織のより適切なセキュリティ運用の定着に繋がります。 応が求められる中、企業や公共機関には強力な認証ソ 柔軟かつ拡張性の高いソリューションとして、セキュリ
リューションが必要とされています。物理的な入退室管 ティレベルの向上と、新しい認証機能の段階的な導入
理においても、カードやフォブといったデジタル認証情 を支援します。
報を活用する仕組みへと進化が進んでいます。そこで、
費用対効果が高く拡張性に優れた All-in-one のセキ また、セキュアな二要素認証を導入する際の理想的な
ュリティキーを導入し、これら双方の課題を一度に解決 入り口としても機能します。このマルチプロトコル対応
してみてはいかがでしょうか。 の認証デバイスは、パスワードの使用を最小限に抑え
る (あるいは完全に排除する) IT 運用の推進を通じ
て、管理やサポートにかかる負担の軽減に貢献します。
Swissbit iShield Key 2: 統合さ
れたデジタルと物理アクセスのキ
ー アップデートが可能
Swissbit iShield Key 2 は、ユーザーの認証情報の保
護だけでなく、第三者による物理空間への不正アクセ すべての iShield Key 2 モデルは、セキュアチャネ
スからも保護します。セキュリティ管理者は、重要な資 ルプロトコルを使用してリモートで更新可能です。
産の保護や認証情報をコントロールすることが可能と これにより、新しいファームウェアやアプリケーショ
なります。 ンを、現場にあるデバイスへ安全に展開することが
できます。
3
Page3
ユースケースとベネフィット
テクノロジー
包括的なセキュリティ戦略の基盤として、Swissbit iShield Key 2 は、デジタルおよび物理的な保護から、コスト削 セキュリティが確保されています。
減、ユーザビリティの向上に至るまで、数多くの可能性を切り拓きます。 Swissbit iShield Key 2 は、デジタルおよび物理的なア
クセス制御に加え、決済カードやデジタル ID といった 物理アクセス:立ち入り制限区域へのアクセス制御を行
実用的な付加機能も備えたオールインワン型のセキュリ うため、iShield Key 2 は MIFARE DESFire EV3、HID
増えてゆくセキュリティレベル ティキーです。 Seos、LEGIC advant/neon といった技術に対応してい
ます。これには、MIFARE スタックをベースとしたカスタ
目的 iShield Key 2 を選ぶ理由 デジタル認証:OS、ウェブサイト、オンラインサービスへ ムアプリケーションを実装するオプションも含まれます。
の安全なログインを実現するため、本ハードウェア認証
・パスワードを元にした脆弱なログイ • FIDO2 規格による高いセキュリティ デバイスは USB-A/C および NFC インターフェースに
ン方法からの代替 • 既存システムとの互換性 対応し、関連するすべてのセキュリティ規格に準拠してい 効率的な管理
ます。これには、デジタルアイデンティティを保護するフィ
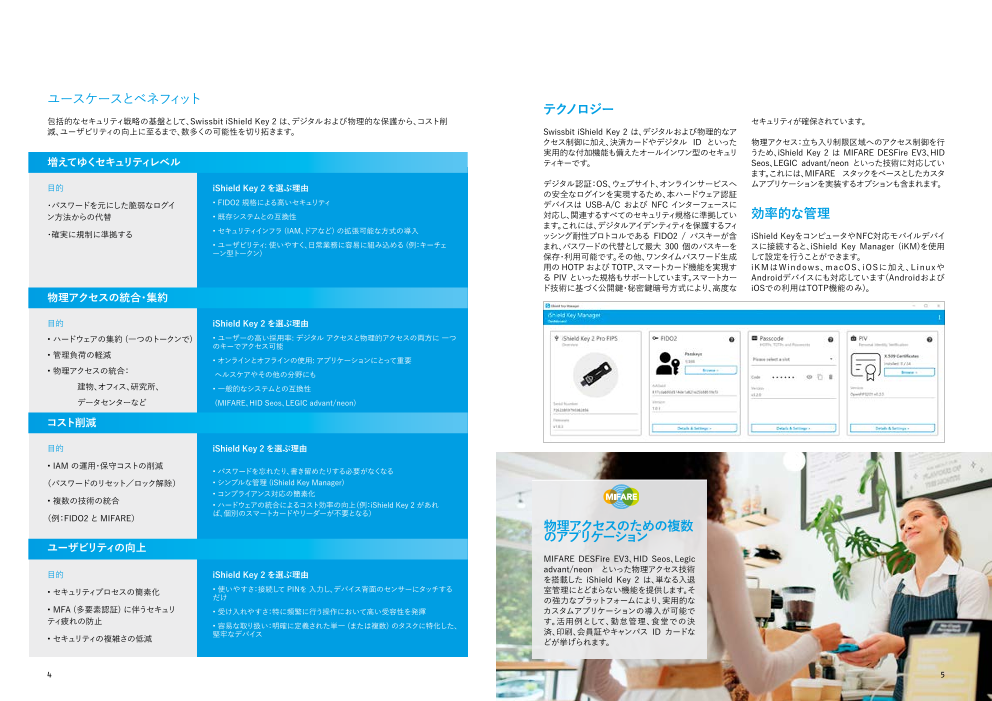
・確実に規制に準拠する • セキュリティインフラ (IAM、ドアなど) の拡張可能な方式の導入 ッシング耐性プロトコルである FIDO2 / パスキーが含 iShield KeyをコンピュータやNFC対応モバイルデバイ
• ユーザビリティ: 使いやすく、日常業務に容易に組み込める (例:キーチェ まれ、パスワードの代替として最大 300 個のパスキーを スに接続すると、iShield Key Manager (iKM)を使用
ーン型トークン) 保存・利用可能です。その他、ワンタイムパスワード生成 して設定を行うことができます。
用の HOTP および TOTP、スマートカード機能を実現す iKMはWindows、macOS、iOSに加え、Linuxや
る PIV といった規格もサポートしています。スマートカー Androidデバイスにも対応しています(Androidおよび
ド技術に基づく公開鍵・秘密鍵暗号方式により、高度な iOSでの利用はTOTP機能のみ)。
物理アクセスの統合・集約
目的 iShield Key 2 を選ぶ理由
• ハードウェアの集約 (一つのトークンで) • ユーザーの高い採用率: デジタル アクセスと物理的アクセスの両方に 一つ
のキーでアクセス可能
• 管理負荷の軽減 • オンラインとオフラインの使用: アプリケーションにとって重要
• 物理アクセスの統合: ヘルスケアやその他の分野にも
建物、オフィス、研究所、 • 一般的なシステムとの互換性
データセンターなど (MIFARE、HID Seos、LEGIC advant/neon)
コスト削減
目的 iShield Key 2 を選ぶ理由
• IAM の運用・保守コストの削減 • パスワードを忘れたり、書き留めたりする必要がなくなる
(パスワードのリセット/ロック解除) • シンプルな管理 (iShield Key Manager)
• コンプライアンス対応の簡素化
• 複数の技術の統合 • ハードウェアの統合によるコスト効率の向上(例:iShield Key 2 があれ
(例:FIDO2 と MIFARE) ば、個別のスマートカードやリーダーが不要となる)
物理アクセスのための複数
のアプリケーション
ユーザビリティの向上
MIFARE DESFire EV3、HID Seos、Legic
目的 iShield Key 2 を選ぶ理由 advant/neon といった物理アクセス技術
を搭載した iShield Key 2 は、単なる入退
• セキュリティプロセスの簡素化 • 使いやすさ:接続して PINを 入力し、デバイス背面のセンサーにタッチする 室管理にとどまらない機能を提供します。そ
だけ の強力なプラットフォームにより、実用的な
• MFA (多要素認証) に伴うセキュリ • 受け入れやすさ:特に頻繁に行う操作において高い受容性を発揮 カスタムアプリケーションの導入が可能で
ティ疲れの防止 • 容易な取り扱い:明確に定義された単一 (または複数) のタスクに特化した、 す。活用例として、勤怠管理、食堂での決
済、印刷、会員証やキャンパス ID カードな
• セキュリティの複雑さの低減 堅牢なデバイス
どが挙げられます。
4 5
Page4
All-in-one キーで安全と柔軟性を
& iShield Key 2 で更なる可能性を
デジタル認証 アクセスコントロール
iShield Key 2 によるベネフィット iShield Key 2 の特長
・プラグ & プレイ: あらゆるサービスに対応 • 企業や公共機関の特定要件に対応する技術オ
(Google, Microsoft, AWS, ...) プション
・パスワードレス: 最大 300 のパスキーを保存 • 高い耐久性: 堅牢かつ耐水性を備えた設計 1 6
・モバイル: NFC 対応デバイスでのタッチ式認証 • 優れた携帯性: キーリング付きの薄型・軽量デザ
・複数プロトコルサポート イン 物理アクセス ドキュメントへ
• FIDO2 / Passkeys • 対応技術 署名
• OATH-HOTP (Standard RFC4226) • MIFARE DESFire EV3 (NXP)
• OATH-TOTP (Standard RFC6238) • HID Seos (オプション)
• PIV • LEGIC advant/neon (オプション)
2 5
アクセスコントロールや
セキュリティと認証 ユーザー認証
勤務記録
企業や公的機関の極めて高いセキュリティ要件を満たすため、Swissbit iShield Key 2はFIDO認証を取得してお NFC
り、オプションでFIPS 140-3 Level 3認証モデルも提供されています。オープンなスマートカード統合に対応するた
め、PKI連携に必要なPKCS#11およびミニドライバーをサポートしています。
また、FIDOエンタープライズ・アテステーション対応モデルも用意されているため、正規調達された信頼できる
FIDOキーのみがシステムにアクセスできるように管理することが可能です。 3 4
Windows ログイン オンラインサービスへ
の安全なアクセス
NFC NFC NFC NFC
iShield Key 2 FIDO2 iShield Key 2 FIDO2 & iShield Key 2 Pro iShield Key 2 Pro &
Feature Access Control Access Control
FIDO2 (CTAP 2.1) ✓ ✓ ✓ ✓ 2-in-1 でセキュリティと効率性の最大化
PIV (Smartcard) ✓ ✓
iShield Key 2 の導入により、セキュリティ担当者は、堅牢かつ使いやすいオールインワンのキーひとつで、デジタ
OTP (HOTP, TOTP) ✓ ✓ ルおよび物理アクセスを統合管理できます。結果、セキュリティの強化、IAM (アイデンティティ・アクセス管理) や
全体的なコストの削減、そして組織全体での利便性向上が実現します。
300 Passkeys ✓ ✓ ✓ ✓
NFC ✓ ✓ ✓ ✓ ぜひお問い合わせいただき、将来にわたる認証戦略を確実なものにしてください。シンプルかつ柔軟、データプラ
イバシーにも対応し、業界標準準拠のソリューションを Made in Germany (ドイツ製); 最高品質で提供致します。
Access Control (MIFARE
DESFire EV3, HID Seos or ✓ ✓
Legic advant/neon)
FIPS 140-3 Level 3 (optional) ✓ (✓) ✓ (✓)
6 7
Page5
iShield Key 2 に関するお問い合 Swissbit について
わせはこちらから!
Swissbit AG は、データストレージおよびセ
Swissbit Europe (HQ) キュリティソリューションを提供する欧州有数
Tel. +41 71 913 03 00 のテクノロジー企業です。当社は、データとア
sales@swissbit.com イデンティティが信頼され、デジタル主権が
確保された「コネクテッド・ワールド (つなが
Swissbit North America る世界) 」の構築をビジョンに掲げています。
Tel. +1 978-490-3252
salesna@swissbit.com 2001 年に設立されて以降、スイス (本社)、ド
イツ、米国、日本、台湾に拠点を展開し、ドイ
Swissbit Japan ツ・ベルリンに自社工場を保有しています。
Tel. +81 3 6258 0521
sales-japan@swissbit.com www.swissbit.com
Swissbit Asia
Tel. +886 912 059 197
salesasia@swissbit.com
© Swissbit AG 2026 – All rights reserved.
www.swissbit.com/ishield-key